PUSTAHA.COM — Serangan siber terhadap bursa mata uang kripto Binance pada 29 Oktober 2026 mengungkap operasi peretasan yang diduga telah dipersiapkan selama berbulan-bulan. Para penyerang tidak langsung membobol sistem keuangan perusahaan, melainkan menyusup melalui perangkat komputer karyawan dengan memanfaatkan perangkat lunak berbahaya dan proses perekrutan kerja palsu.
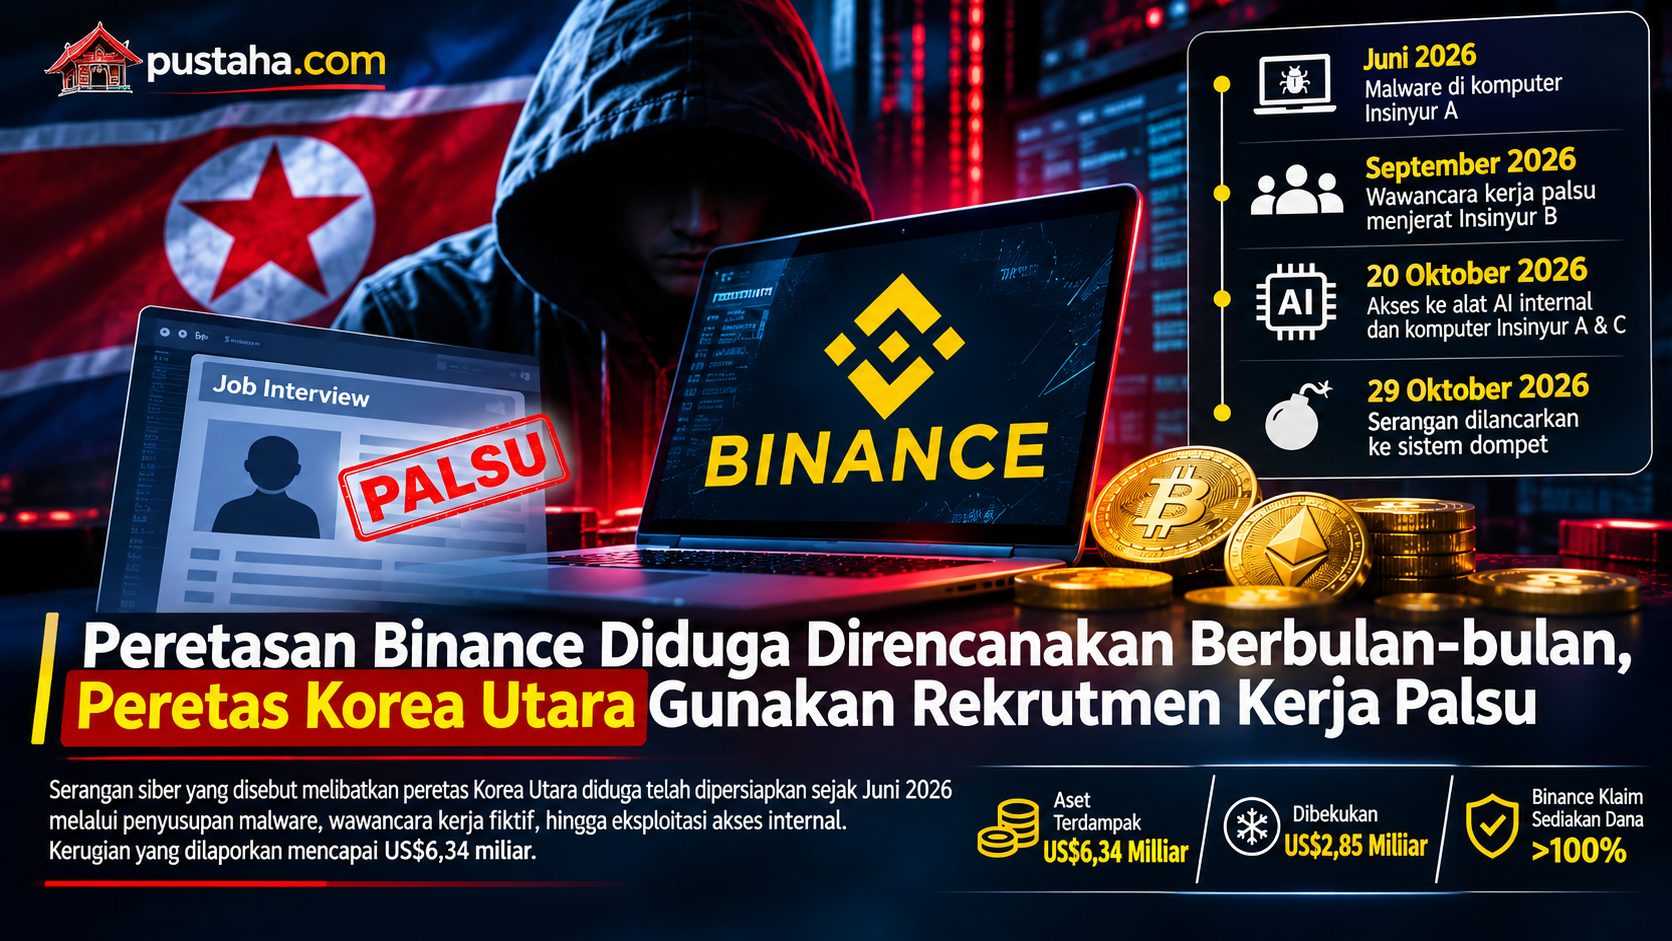
Berdasarkan laporan investigasi awal yang diterbitkan Binance pada 3 November 2026, serangan tersebut melibatkan sejumlah tahapan infiltrasi sejak Juni hingga Oktober. Para pelaku menggunakan teknik manipulasi psikologis atau social engineering, malware, kredensial yang dicuri, serta akses melalui perangkat AI internal perusahaan.
Binance melaporkan aset digital senilai sekitar US$6,34 miliar terdampak dalam insiden tersebut. Dari jumlah itu, sekitar US$2,85 miliar berhasil dibekukan atau dicegat melalui koordinasi dengan berbagai pihak.
Juni 2026: Penyusupan Awal Melalui Perangkat Insinyur
Rangkaian serangan bermula pada Juni 2026 ketika seorang insinyur yang disebut sebagai Engineer A, bagian dari tim pengembangan dan operasional dompet Binance, mengunduh perangkat instalasi Homebrew yang telah dimodifikasi.
Perangkat tersebut diunduh ketika karyawan mencari alat bantu pemrograman berbasis kecerdasan buatan.
Sistem keamanan Binance mendeteksi aktivitas mencurigakan dan mengambil tindakan dengan mengganti perangkat yang terdampak serta memperbarui kredensial akses terkait.
Namun, tindakan tersebut belum sepenuhnya menghilangkan ancaman.
Informasi mengenai tanggung jawab Engineer A dan rekan-rekannya dalam infrastruktur dompet perusahaan telah diketahui penyerang.
Informasi tersebut diduga menjadi bagian penting dalam mempersiapkan tahapan serangan berikutnya.
September 2026: Wawancara Kerja Palsu Menjadi Perangkap
Pada September, penyerang menjalankan metode yang lebih terencana dengan menyasar seorang insinyur perangkat lunak lain, yang dalam laporan disebut Engineer B.
Melalui platform pencarian pekerjaan yang sah, seorang individu menghubungi karyawan tersebut dengan mengaku sebagai direktur proyek dari sebuah perusahaan.
Pelaku kemudian mengatur proses perekrutan yang tampak profesional.
Wawancara pertama dilakukan melalui panggilan video bersama seseorang yang mengaku sebagai perwakilan sumber daya manusia. Untuk membangun kepercayaan, pewawancara memperlihatkan akun media sosial berisi foto dan video pribadi.
Wawancara kedua berlangsung melalui aplikasi komunikasi dengan seseorang yang mengaku sebagai pimpinan perusahaan.
Namun, perusahaan yang menawarkan pekerjaan tersebut ternyata fiktif.
Menjelang akhir proses wawancara, Engineer B diminta mengunduh tugas pemrograman sebagai bagian dari seleksi.
Tanpa disadari, berkas tersebut mengandung kode berbahaya yang aktif ketika proses pemasangan dilakukan pada komputer kerja.
Malware tersebut dirancang untuk menghindari deteksi keamanan dan membuka jalan bagi aktivitas tanpa izin.
Peristiwa ini menunjukkan bagaimana proses perekrutan profesional dapat disalahgunakan sebagai sarana penyusupan terhadap perusahaan teknologi.
20 Oktober: Akses Meluas Melalui Perangkat AI Internal
Setelah berhasil menginfeksi komputer Engineer B, para penyerang memperluas jangkauan mereka.
Pada 20 Oktober 2026, perangkat yang telah disusupi digunakan bersama alat kecerdasan buatan internal Binance untuk memperoleh kendali atas komputer Engineer A dan seorang insinyur lainnya, Engineer C.
Dalam proses tersebut, penyerang menemukan token kredensial pada komputer Engineer A yang memiliki izin untuk melakukan penerapan kontainer dalam lingkungan sistem perusahaan.
Temuan ini menjadi titik penting karena membuka peluang bagi penyerang untuk menjangkau infrastruktur operasional dompet digital.
Keterlibatan alat AI internal dalam rangkaian serangan juga menimbulkan pertanyaan mengenai pengamanan akses dan pemisahan hak istimewa dalam lingkungan pengembangan perangkat lunak.
Meski demikian, laporan tersebut tidak menunjukkan bahwa teknologi AI secara mandiri melakukan peretasan. Alat internal itu dimanfaatkan oleh pelaku setelah perangkat karyawan berhasil dikompromikan.
29 Oktober: Serangan Terhadap Infrastruktur Dompet
Pada 29 Oktober 2026, operasi yang dipersiapkan selama beberapa bulan tersebut mencapai tahap utama.
Menurut laporan Binance, penyerang mengakses komputer Engineer C menggunakan kredensial yang sebelumnya diperoleh dari Engineer A.
Mereka kemudian menerapkan kontainer dan menjalankan skrip berbahaya untuk menyerang sistem yang berkaitan dengan otorisasi transaksi dompet.
Serangan memungkinkan transaksi tidak sah dilakukan di luar mekanisme penarikan normal Binance.
Sejumlah aset kripto dipindahkan melalui dompet yang terhubung ke internet atau hot wallet.
Penyerang juga memanfaatkan mekanisme delegasi otorisasi Ethereum yang dikenal sebagai EIP-7702 untuk mempertahankan kemampuan memindahkan aset meskipun Binance telah mengambil langkah penghentian penarikan.
Situasi tersebut memperumit proses penanganan karena penghentian layanan penarikan tidak otomatis membatalkan otorisasi berbahaya yang telah tercatat pada blockchain.
Binance akhirnya menjalankan prosedur khusus untuk mencabut otorisasi tersebut.
Aset US$6,34 Miliar Terdampak, Sebagian Berhasil Dibekukan
Binance menyatakan nilai aset digital yang terdampak mencapai sekitar US$6,34 miliar.
Dari jumlah tersebut, sekitar US$2,85 miliar berhasil dibekukan atau dicegat.
Perusahaan juga menyatakan telah menyediakan dana lebih dari 100 persen dari kebutuhan untuk menutupi kerugian akibat insiden tersebut.
Hingga 31 Oktober 2026, sekitar 98 persen aset token terdampak dilaporkan telah dipulihkan melalui cadangan perusahaan.
Binance menegaskan bahwa perusahaan akan menanggung dampak finansial pencurian tersebut agar pengguna tidak dibebani kerugian.
Namun, nilai aset yang berhasil dibekukan dan jumlah kerugian akhir masih dapat berubah mengikuti proses rekonsiliasi serta pergerakan harga pasar.
FBI Kaitkan Serangan dengan Korea Utara
Dalam laporan investigasi awalnya, Binance menyebut informasi terbaru dari Federal Bureau of Investigation (FBI) Amerika Serikat mengaitkan serangan tersebut dengan Republik Rakyat Demokratik Korea atau Korea Utara.
Atribusi ini menempatkan insiden Binance dalam perhatian keamanan siber internasional, khususnya terkait dugaan operasi peretasan yang disponsori negara.
Sepanjang 2026, Binance juga mengklaim telah mendeteksi dan mencegah 57 ancaman siber yang diduga berkaitan dengan aktor Korea Utara.
Berbagai metode yang teridentifikasi mencakup wawancara kerja palsu, aplikasi konferensi video tiruan, perangkat lunak pengembang yang dimodifikasi, serta upaya pencurian kredensial.
Meski FBI disebut telah mengaitkan serangan dengan Korea Utara, penetapan tanggung jawab negara tetap perlu dibedakan dari identifikasi individu pelaku dan pembuktian hukum.
Korea Utara juga telah membantah tuduhan keterlibatannya dalam serangan tersebut.
Keamanan Bursa Kripto Menghadapi Ujian Besar
Insiden ini memperlihatkan bahwa ancaman terhadap bursa kripto tidak hanya berasal dari kelemahan kode blockchain atau kontrak pintar.
Perangkat komputer karyawan, sistem perekrutan, pengelolaan kredensial, hingga integrasi AI dalam lingkungan kerja dapat menjadi bagian dari jalur serangan.
Bahkan ketika sistem keamanan mendeteksi infeksi awal, informasi yang telah diperoleh penyerang dapat tetap digunakan untuk merencanakan infiltrasi berikutnya.
Kasus Binance juga memperlihatkan kompleksitas pengamanan aset digital ketika pelaku berhasil memperoleh otorisasi transaksi pada tingkat infrastruktur.
Sebagai tindak lanjut, Binance menyatakan telah membangun kembali sistem dompet dan perangkat AI internal yang terdampak, mengganti perangkat karyawan, mencabut kredensial terkait, serta memperkuat sistem deteksi aktivitas mencurigakan.
Perusahaan juga berencana melibatkan pakar keamanan siber independen untuk mengevaluasi hasil investigasi.
Penutup
Peretasan Binance pada Oktober 2026 menjadi peringatan serius bagi industri aset digital global.
Operasi yang bermula dari perangkat lunak berbahaya dan tawaran pekerjaan palsu berkembang menjadi penyusupan terhadap infrastruktur dompet dengan nilai aset terdampak mencapai miliaran dolar Amerika Serikat.
Peristiwa ini memperlihatkan bahwa keamanan perusahaan teknologi tidak cukup hanya mengandalkan perlindungan jaringan dan sistem transaksi.
Keamanan manusia, perangkat kerja, pengelolaan akses, serta pengawasan terhadap integrasi teknologi baru merupakan bagian yang tidak terpisahkan dari perlindungan aset digital.
Investigasi terhadap insiden tersebut masih berlangsung. Hasil pemeriksaan independen akan menjadi penting untuk memastikan keseluruhan penyebab, tanggung jawab, serta kelemahan keamanan yang memungkinkan serangan terjadi.