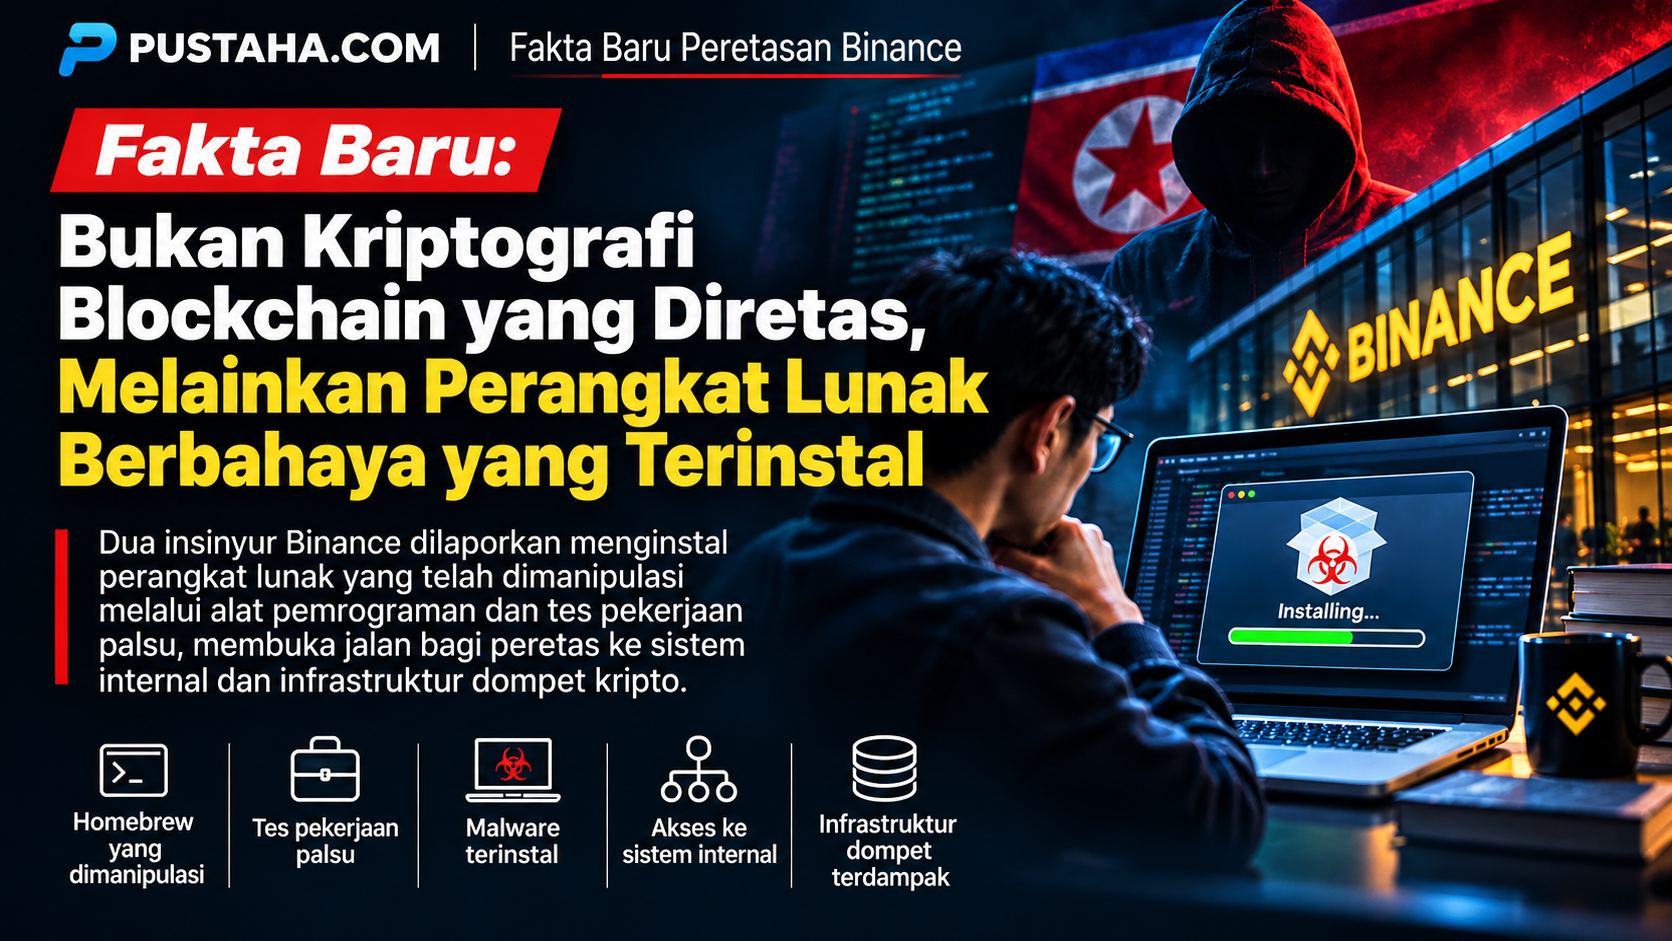
PUSTAHA.COM — Peretasan terhadap Binance pada 29 Oktober 2026 memunculkan persoalan serius mengenai keamanan infrastruktur aset digital. Berdasarkan kronologi yang dikaitkan dengan laporan investigasi bursa tersebut, serangan diduga tidak bermula dari keberhasilan peretas memecahkan kriptografi blockchain, melainkan dari perangkat lunak berbahaya yang diinstal pada komputer karyawan.
Temuan ini memperlihatkan perbedaan mendasar antara keamanan teknologi blockchain dan keamanan sistem operasional perusahaan yang mengelola aset kripto.
Dalam kasus tersebut, para penyerang diduga memanfaatkan dua aktivitas yang terlihat normal: pemasangan alat pemrograman dan penyelesaian tes pengkodean untuk tawaran pekerjaan.
Kedua aktivitas dilakukan oleh karyawan secara sadar. Namun, mereka diduga tidak mengetahui bahwa perangkat lunak yang digunakan telah dimanipulasi untuk menjalankan kode berbahaya.
Bukan Kriptografi Blockchain yang Dipecahkan
Blockchain menggunakan mekanisme kriptografi untuk melindungi transaksi, kepemilikan aset, dan integritas catatan jaringan.
Dalam sistem seperti Bitcoin dan Ethereum, transaksi memerlukan otorisasi kriptografis yang sah sesuai aturan jaringan.
Namun, keamanan kriptografi blockchain tidak secara otomatis menjamin keamanan komputer, aplikasi, kredensial, maupun infrastruktur perusahaan yang mengoperasikan dompet digital.
Peretas tidak selalu perlu memecahkan algoritma kriptografi untuk mencuri aset.
Jika penyerang berhasil menguasai perangkat atau memperoleh kredensial yang memiliki kewenangan terhadap sistem dompet, mereka berpotensi melakukan transaksi tanpa izin melalui mekanisme otorisasi yang telah tersedia.
Inilah perbedaan penting yang muncul dalam kronologi serangan terhadap Binance.
Tidak terdapat bukti dalam informasi yang disampaikan bahwa algoritma kriptografi blockchain berhasil dipecahkan. Jalur serangan yang dilaporkan justru berkaitan dengan kompromi perangkat karyawan dan akses internal perusahaan.
Juni 2026: Karyawan Menginstal Perangkat Lunak yang Dimanipulasi
Rangkaian kejadian dilaporkan bermula pada Juni 2026.
Seorang insinyur Binance, yang dalam kronologi disebut sebagai Engineer A, sedang mencari alat bantu pengkodean berbasis kecerdasan buatan atau artificial intelligence (AI).
Dalam proses tersebut, ia mengunduh dan memasang perangkat instalasi Homebrew yang telah dimanipulasi.
Homebrew merupakan pengelola paket perangkat lunak yang telah lama digunakan oleh pengembang pada sistem operasi macOS dan Linux.
Perangkat lunak Homebrew yang resmi bukanlah malware.
Namun, penyerang dapat membuat paket instalasi palsu atau memodifikasi perangkat instalasi agar terlihat seperti perangkat lunak yang sah.
Dalam kasus ini, karyawan dilaporkan memasang perangkat tersebut tanpa mengetahui bahwa berkas yang diperolehnya mengandung kode berbahaya.
Sistem keamanan Binance kemudian mendeteksi aktivitas mencurigakan.
Perusahaan mengambil langkah pengamanan dengan mengganti perangkat yang terdampak dan memperbarui akses terkait.
Akan tetapi, penyerang diduga telah memperoleh informasi mengenai peran sejumlah insinyur dalam pengelolaan infrastruktur dompet perusahaan.
Informasi tersebut menjadi modal untuk mempersiapkan tahapan serangan berikutnya.
September 2026: Tes Pekerjaan Palsu Menjadi Sarana Serangan
Pada September 2026, seorang insinyur lain yang disebut Engineer B menjadi sasaran pendekatan melalui tawaran pekerjaan.
Pelaku mengaku sebagai perwakilan perusahaan dan menawarkan kesempatan kerja yang tampak profesional.
Untuk membangun kepercayaan, penyerang menjalankan proses wawancara yang menyerupai perekrutan resmi.
Insinyur tersebut dilaporkan mengikuti dua tahapan wawancara sebelum menerima tugas pengkodean sebagai bagian dari seleksi.
Namun, perusahaan yang menawarkan pekerjaan itu ternyata fiktif.
Tugas pemrograman yang diberikan juga mengandung perangkat lunak berbahaya.
Engineer B kemudian mengunduh dan menjalankan tugas tersebut menggunakan komputer kerjanya.
Tindakan itu dilakukan secara sadar sebagai bagian dari proses seleksi pekerjaan, bukan karena karyawan mengetahui adanya malware.
Dengan demikian, persoalan utamanya bukan sekadar perangkat lunak yang menyusup secara otomatis, melainkan bagaimana penyerang berhasil meyakinkan korban untuk menjalankan perangkat lunak yang telah dipersiapkan.
Metode tersebut dikenal sebagai social engineering, yakni manipulasi terhadap manusia untuk memperoleh akses atau informasi yang seharusnya terlindungi.
20 Oktober: Peretas Diduga Memanfaatkan Alat AI Internal
Setelah memperoleh akses melalui perangkat yang terinfeksi, para penyerang dilaporkan memperluas kendali terhadap lingkungan kerja Binance.
Pada 20 Oktober 2026, mereka diduga menggunakan akses dari komputer Engineer B untuk menjangkau alat AI internal perusahaan.
Melalui rangkaian akses tersebut, penyerang kemudian dapat menjangkau perangkat Engineer A dan Engineer C.
Peristiwa ini menimbulkan perhatian khusus terhadap keamanan integrasi kecerdasan buatan dalam lingkungan pengembangan perangkat lunak.
Namun, perlu ditegaskan bahwa penggunaan alat AI dalam serangan tidak berarti teknologi AI secara mandiri melakukan peretasan.
Berdasarkan kronologi yang dilaporkan, alat tersebut dimanfaatkan oleh penyerang setelah memperoleh akses tidak sah ke perangkat dan sistem internal.
Persoalan keamanan yang muncul adalah sejauh mana hak akses sebuah perangkat atau pengguna dapat dimanfaatkan untuk menjangkau sistem lain.
29 Oktober: Serangan Terhadap Infrastruktur Dompet
Pada 29 Oktober 2026, para penyerang diduga melancarkan tahap utama serangan menggunakan akses yang sebelumnya diperoleh.
Targetnya berkaitan dengan infrastruktur operasional dompet kripto perusahaan.
Dalam sistem bursa terpusat, pengelolaan aset digital melibatkan sejumlah komponen di luar jaringan blockchain itu sendiri.
Komponen tersebut dapat mencakup server, aplikasi internal, kredensial, layanan penandatanganan transaksi, serta perangkat yang digunakan oleh petugas berwenang.
Apabila salah satu komponen penting tersebut berhasil dikuasai, penyerang berpotensi menyalahgunakan otorisasi transaksi.
Hal ini berbeda dengan keberhasilan memecahkan algoritma kriptografi yang digunakan blockchain.
Dengan kata lain, sebuah transaksi berbahaya dapat diproses oleh jaringan blockchain apabila transaksi tersebut memiliki otorisasi yang dianggap sah oleh protokol, meskipun otorisasi itu diperoleh atau disalahgunakan melalui tindakan kriminal.
Aset Miliaran Dolar Dilaporkan Terdampak
Dalam informasi yang beredar mengenai insiden tersebut, Binance disebut melaporkan aset senilai sekitar US$6,34 miliar terdampak.
Sekitar US$2,85 miliar dari jumlah tersebut dilaporkan berhasil dibekukan.
Binance juga disebut menyatakan telah menyediakan dana yang melebihi kebutuhan untuk menutupi kerugian akibat insiden.
Namun, angka tersebut perlu dibedakan antara nilai aset yang terdampak, nilai aset yang benar-benar dicuri, dan jumlah kerugian akhir.
Ketiganya tidak selalu memiliki pengertian yang sama.
Angka dan perkembangan pemulihan aset masih memerlukan konfirmasi melalui laporan resmi perusahaan serta hasil investigasi independen.
Dugaan Keterlibatan Peretas Korea Utara
Kronologi yang beredar turut mengaitkan serangan dengan kelompok peretas yang diduga berhubungan dengan Korea Utara.
Dugaan tersebut disebut merujuk pada informasi dari Federal Bureau of Investigation (FBI) Amerika Serikat.
Kelompok peretas yang dikaitkan dengan Korea Utara sebelumnya memang telah menjadi perhatian internasional karena dugaan keterlibatan dalam berbagai serangan terhadap industri aset digital.
Namun, atribusi terhadap negara atau kelompok tertentu harus didasarkan pada bukti investigasi yang dapat dipertanggungjawabkan.
Karena itu, dugaan keterlibatan Korea Utara dalam insiden ini tidak boleh diperlakukan sebagai kesimpulan hukum yang telah terbukti hanya berdasarkan informasi awal.
Instalasi Secara Sadar Tidak Berarti Mengetahui Ancaman
Salah satu aspek paling penting dalam kasus ini adalah perbedaan antara tindakan memasang perangkat lunak dan pengetahuan mengenai isi perangkat tersebut.
Karyawan dapat secara sadar mengunduh, memasang, atau menjalankan aplikasi karena menganggapnya aman dan diperlukan untuk pekerjaan.
Namun, kesadaran melakukan instalasi tidak berarti mengetahui bahwa perangkat lunak tersebut telah dimodifikasi oleh penyerang.
Dalam serangan berbasis rekayasa sosial, pelaku justru berusaha menciptakan keadaan agar korban dengan sukarela menjalankan tindakan yang menguntungkan penyerang.
Karena itu, menyebut bahwa karyawan memasang sendiri perangkat lunak berbahaya tidak dapat langsung diartikan sebagai keterlibatan atau kesengajaan membantu peretas.
Penentuan tanggung jawab memerlukan pemeriksaan terhadap prosedur keamanan, sumber unduhan, hak akses perangkat, serta kebijakan perusahaan mengenai penggunaan perangkat lunak eksternal.
Pelajaran bagi Pengembang dan Perusahaan Teknologi
Kasus ini memperlihatkan bahwa perlindungan terhadap aset digital harus mencakup lebih dari sekadar keamanan kode blockchain.
Perusahaan perlu memastikan bahwa perangkat lunak yang digunakan karyawan berasal dari sumber tepercaya.
Pemeriksaan integritas paket instalasi, pembatasan hak akses, pengawasan kredensial, dan pemisahan lingkungan kerja menjadi bagian penting dalam mengurangi risiko.
Penggunaan alat AI juga perlu disertai pengendalian akses yang ketat agar kompromi pada satu perangkat tidak dengan mudah berkembang menjadi penguasaan sistem lain.
Selain itu, tugas pemrograman dari pihak eksternal sebaiknya tidak dijalankan langsung pada komputer yang memiliki akses terhadap infrastruktur sensitif.
Penggunaan lingkungan pengujian terisolasi dapat membantu membatasi dampak apabila berkas yang diterima ternyata berbahaya.
Kesimpulan: Blockchain dan Infrastruktur Pengelolanya Adalah Dua Hal Berbeda
Peretasan Binance memberikan gambaran mengenai bagaimana serangan terhadap industri kripto dapat berlangsung tanpa harus memecahkan kriptografi blockchain.
Berdasarkan kronologi yang dilaporkan, penyerang memanfaatkan perangkat lunak yang dimanipulasi, tawaran pekerjaan palsu, serta akses internal untuk menjangkau infrastruktur dompet perusahaan.
Peristiwa ini sekaligus memperlihatkan bahwa teknologi blockchain dan sistem perusahaan yang mengelola aset di atasnya memiliki lapisan keamanan yang berbeda.
Kriptografi blockchain dapat tetap berfungsi sesuai desainnya, sementara perangkat dan sistem yang digunakan untuk mengelola aset tetap berpotensi menjadi sasaran peretasan.
Kasus ini menjadi pengingat bahwa ancaman terhadap aset digital tidak selalu datang dari kelemahan algoritma.
Terkadang, serangan justru dimulai ketika seseorang menginstal perangkat lunak yang dianggap aman, tanpa mengetahui bahwa berkas tersebut telah dipersiapkan sebagai pintu masuk oleh penyerang.